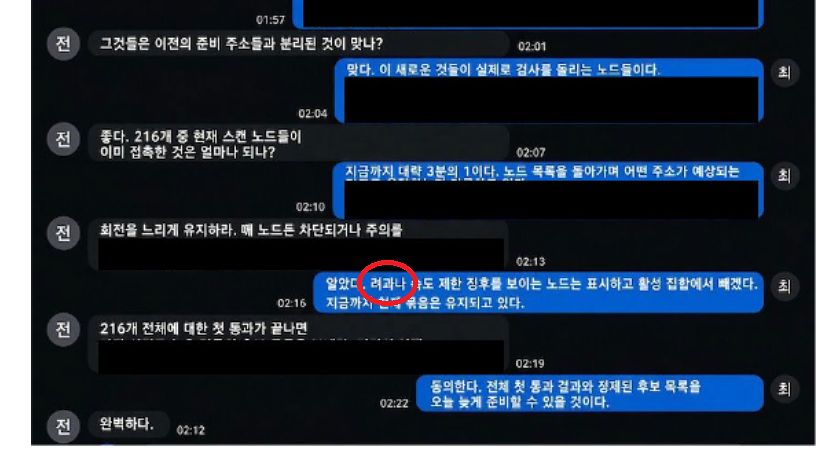
シンガポールのサイバーセキュリティ企業サイファーマが24日に公開した北朝鮮との関係が疑われるハッカーの韓国語対話の様子。北朝鮮式の表記が見られる。[写真 サイファーマ]
サイファーマ創業者のクマール・リテッシュ代表は25日、中央日報との書面インタビューで、「北朝鮮との連係が疑われるハッカーが24日夜に韓国や米国などを狙いウェブサーバーなど216件の標的リストを予定より早く完成したという対話をした状況をとらえた」とし、追加ハッキング状況を公開した。また、北朝鮮との連係を確定した段階ではないとしながらも、ハッカーがインターネットやメモリーを北朝鮮式の表現を使ったとして根拠も公開した。以下は一問一答。
――ハッキングの動きはどのように発見したのか。
「今年中盤から身元を隠して疎通する通信網『I2P』の非公開チャットルームで、『チョン・チャンヒョク2』と『チェ・アリン』というアカウントを追跡した。PHPのセキュリティホール公開後に2人の対話は単純な雑談とみるのは難しかった。セキュリティアップデートができていなかったり一部措置だけされたPHPサーバーを選び、どの国と業種から狙うのか具体的な指示をやりとりしていた。24日夜には216件の標的リストを予定より1日早く完成したという報告まで受けた」。
――216件の標的は何を意味するか。
「ウェブサイトを運営するコンピュータであるサーバー216件を攻撃対象に選んだという意味だ。対話では政府機関と銀行を優先し、続いて物流、空港、航空、製造業、オンライン取引プラットフォームを狙えとした。韓国、米国、日本と欧州連合などが優先対象だ」。
――北朝鮮連係勢力と疑う理由は。
「同じアカウントが過去にもラザルスと類似の作戦を行うのを観測した。今回の対話でも韓国語を使い、サーバーを主コンピュータ、メモリーを記憶機と呼ぶ北朝鮮式の表現を使った。脆弱なPHPサーバーが多い中国とロシアが標的リストから外れている点も過去の北朝鮮の標的選定と似ていた」。
――どのように対応すべきか。
「AIは弱点公開から悪用までの間隔を数週間から数日、時には数時間に減らした。毎月決まったアップデート日を待たずに攻撃者が狙うサーバーから急いで直さなければならない」。
この記事を読んで…