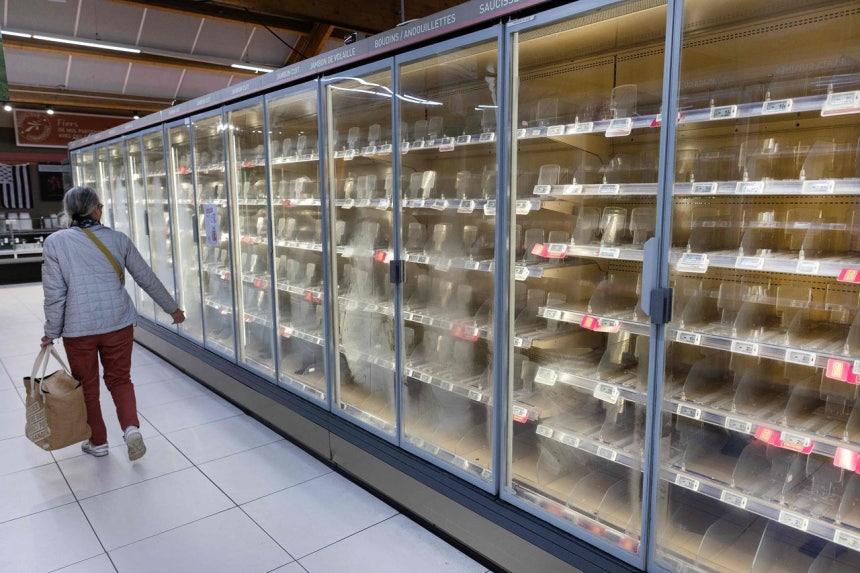
12日(現地時間)、フランスのヌヴェールにあるスーパーで、空になった生鮮食品用の冷蔵庫の前を通り過ぎる女性。[AFP=聯合ニュース]
12日(現地時間)、ロイター通信などは「前夜から同日未明にかけて行われたこの攻撃により、アンテルマルシェ、コーペラティブU、カルフール、モノプリ、E・ルクレールなど、フランスの主要小売業者の店舗が被害を受けた」と報じた。今回の攻撃の実行主体は、まだ明らかになっていない。フランス検察はすでに捜査に着手し、政府は国家情報システムセキュリティ庁(ANSSI)に調査を指示した。フランス首相府の関係者はロイター通信に対し、欧州のほかの国でも被害が発生した可能性があり、各国と協力していると述べた。
アンテルマルシェを運営するムスケテール・グループは、約150店舗の冷蔵・冷凍設備の温度が、夜間の6時間で50度まで上昇したと発表した。ある店舗では温度が80度まで上昇し、一部の設備が溶ける事態にもなった。カルフールの約80店舗、モノプリの約25店舗もサイバー攻撃を受けた。
フランス南西部グラディニャンでアンテルマルシェを経営する店舗オーナーは「仕入れ価格だけで2万1000ユーロ(約372万円)相当の損失が出た」とし、「冷蔵倉庫の温度が急上昇し、自動散水装置が作動した」と語った。パリ中心部のあるスーパーでは、従業員らが解凍されてしまった冷凍食品をショッピングカートに積み込み、大型のごみ箱に捨てる様子も目撃された。
アンテルマルシェのティエリー・コティヤール最高経営責任者(CEO)は、損失額が数千万ユーロに達すると予想した。商品の再供給と店舗の正常化には数日かかる見通しだ。
海外メディアの報道を総合すると、ハッカーは霜取り機能を悪用したとみられる。作動時間は従来の1時間から8時間に延長され、警報が遅れて鳴るよう装置も操作されていた。
異なる小売業者が一斉に標的となったのは、デンマーク企業ダンフォスの冷蔵制御システムを共通して使用していたためだ。スーパーでは複数の冷蔵・冷凍設備を制御装置で管理しているが、これをインターネットに接続すると、保守業者が店舗の外からでも温度や作動時間を調整できる。ハッカーはこの管理機能を乗っ取った。ダンフォスは、被害を受けた装置の大半が耐用年数を過ぎ、セキュリティー更新が提供されなくなった旧型製品だとの立場を示している。
今回の攻撃を受け、食品供給網への懸念も広がった。欧州連合(EU)のクリストフ・ハンセン農業・食料担当委員は「食料の悪用が現実のものとなった」と述べ、「食料安全保障にもっと注意を払う必要がある」と訴えた。
この記事を読んで…