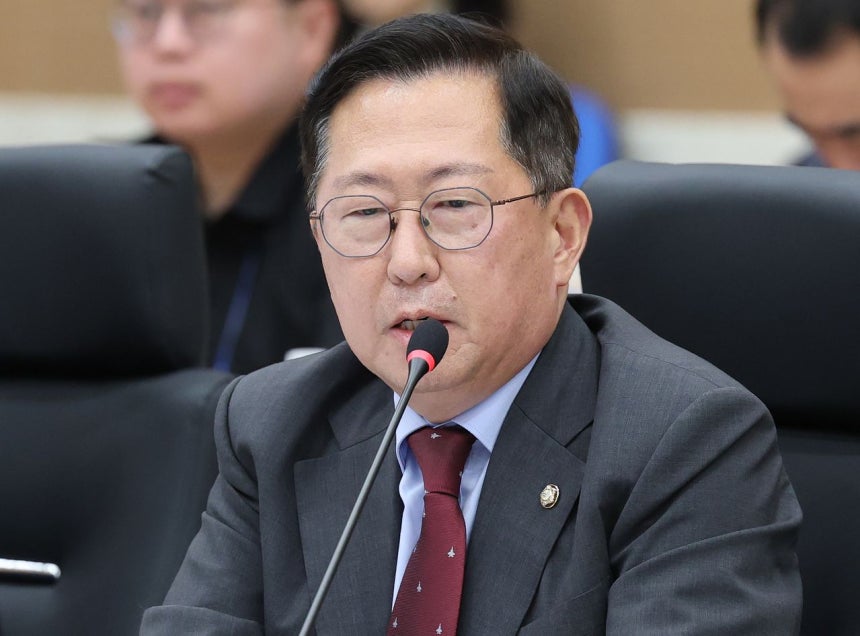
12日、政府大田庁舎の兵務庁で行われた国会国防委員会の国政監査で質問する国民の力の庾竜源(ユ・ヨンウォン)国民の力議員 [ニュース1]
13日、国会国防委員会所属の庾竜源(ユ・ヨンウォン)国民の力議員が防衛事業庁から提出を受けた資料によると、防衛産業関連資料の流出は2021年に8件、22年に3件、23年に5件発生した。その後、24年には17件へと大幅に増えた。昨年は16件、今年に入ってからは今月1日までに14件発生したことが確認された。2021年以降の計63件のうち47件が2024年以降に発生し、全体の74%を占める。
流出の原因はサイバー攻撃が圧倒的に多かった。2024年の17件のうち16件、昨年の16件のうち14件、今年の14件のうち11件がサイバー攻撃による流出だった。
防衛事業庁は2024年以降に防衛産業関連資料の流出事例が急増した背景について、国内全体でサイバー攻撃が大幅に増え、これに伴って防衛産業関連企業を標的とした攻撃の試みも増えたと説明した。
北朝鮮と関係があると推定されるハッキング事件も確認された。庾議員室によると、北朝鮮との関連が疑われるハッキング事件は2024年が2件、昨年が1件。このうち2件については実際にファイルが流出したことも確認された。
防衛事業庁は攻撃に使用されたインターネットアドレス(IPアドレス)やハッキングの手法などを根拠に北朝鮮による犯行の可能性があると推定したと説明した。
一方、資料流出の届け出はあったものの、実際に流出が発生したかどうかを確認できなかった事例も少なくなかった。2021年以降、実際に流出したかどうかを確認できなかった事例は計15件だった。
防衛事業庁は人為的な原因による資料の紛失や、企業がサイバー攻撃関連のログ記録を保存していなかったため追跡が不可能になったケースなどがあったと説明した。
庾議員は「国家の核心技術の保護は国家安全保障に直結する問題」とし「防衛事業庁は防衛産業技術のセキュリティー管理・監督を強化し、技術流出を事前に阻止できる実効性のある保護対策を講じるべき」と指摘した。
この記事を読んで…