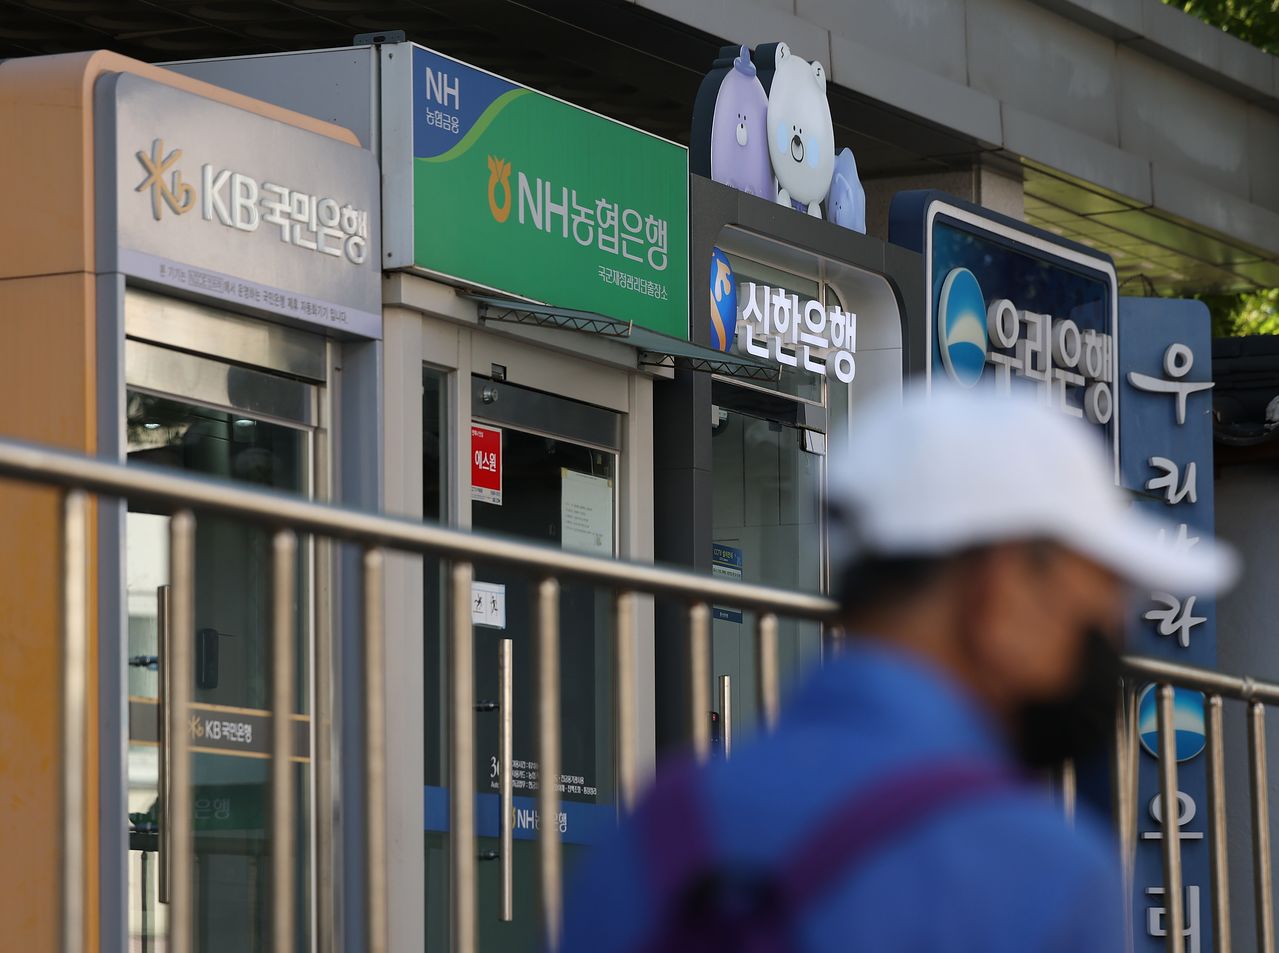
4日、金融当局は先月27~30日、新韓銀行・KB国民銀行・ハナ銀行・BNK釜山(プサン)銀行とイェガラム貯蓄銀行・ウェルカム貯蓄銀行・現代キャピタルなど金融会社7社で、外部からの侵入により情報が流出したと明らかにした。聯合ニュース
4日、金融当局によると、先月27~30日、新韓(シンハン)・KB国民・ハナ・BNK釜山(プサン)銀行やイェガラム・ウェルカム貯蓄銀行・現代キャピタルなど金融会社7社で、外部からの侵入により個人情報が流出した。最高水準の能力を誇っていた金融業界のセキュリティ体制が無力化されたとの評価が出ている。
今回のハッキングに共通するのは、中核となる金融取引システムではなく、外部インターネットと接する「DMZ区間」が狙われた点だ。外部インターネットと重要情報が保存された内部ネットワークの間にある領域で、外部から接続できる。セキュリティが厳重な正門ではなく、手薄な「勝手口」を狙った格好だ。
KB国民銀行の場合、職員の業務支援用「RM(企業金融)・PB(資産管理)エージェント」を通じて攻撃が行われた。新韓銀行では、融資募集人専用のモバイルウェブページにサービスコードと顧客番号を無作為に入力する方法で情報を抜き取った。攻撃者は銀行が接続IPを遮断するたびに海外IPを経由し、攻撃を続けた。
セキュリティ業界では、新韓銀行への攻撃に使われたと推定されるサーバーから「ARTEX(AI自律侵入テストコンソール)」という文字列が見つかった点に注目している。ARTEXは本来、企業がシステムの脆弱性を点検するために開発されたセキュリティ診断ツールだ。韓国セキュリティ専門企業「ジニアス・セキュリティ・センター」のムン・ジョンヒョン・センター長は「許可されたセキュリティ検証環境では効率的な侵入テストツールとして活用できるが、攻撃者がこれを悪用した場合、実際のサイバー攻撃の自動化と効率性を高める手段に転用される可能性がある」と話した。李在明(イ・ジェミョン)大統領は「個人情報流出事故について厳重に認識し、徹底した調査と対策づくりに万全を期すよう指示した」と、青瓦台(チョンワデ、大統領府)の姜由楨(カン・ユジョン)首席報道官がこの日伝えた。
AIエージェントによってハッキングの量と質は変わった。これまでのハッキングは、一カ所を集中的に攻撃するか(標的型)、複数の場所を広く攻撃するかのいずれかだった。
味方から敵へ…セキュリティ検証を支援していたAI、銀行の「勝手口」を突破=韓国(2)
この記事を読んで…